Trazabilidad y protección de datos en la industria funeraria
Pocas industrias manejan información tan sensible como la funeraria: datos de personas fallecidas, de familias en duelo, de salud y de pagos. Protegerla y poder demostrar quién hizo qué con ella ya no es solo una buena práctica: es una exigencia legal y de confianza.
Puntos clave
- El rubro maneja datos personales, de salud y financieros de familias en un momento de alta vulnerabilidad.
- Varios países de Latinoamérica han fortalecido sus leyes de protección de datos; conviene revisar el marco vigente en cada país donde operas.
- Trazabilidad operacional y auditoría de accesos son distintas y se necesitan ambas.
- Minimizar datos, limitar accesos por rol y registrar acciones reduce riesgos sin frenar la operación.
Un expediente funerario puede contener nombre e identificación de la persona fallecida, causa de defunción, datos de contacto de la familia, relaciones de parentesco, documentos legales, información de pago y, en el caso de cementerios, el historial completo de una sepultura durante décadas. Es información valiosa para la operación y, al mismo tiempo, altamente sensible.
NotaEste artículo entrega una orientación general y no constituye asesoría legal. Las obligaciones concretas dependen de la legislación de cada país y de la actividad de cada organización; conviene validarlas con asesoría especializada.
Qué datos sensibles maneja el rubro
| Tipo de dato | Ejemplos | Por qué es sensible |
|---|---|---|
| Identificación | Nombres, números de identidad, domicilios | Permiten identificar y contactar a personas |
| Salud | Causa de defunción, certificados médicos | Muchas legislaciones los consideran datos sensibles con protección reforzada |
| Familia y relaciones | Parentescos, responsables, titulares | Revelan vínculos personales y situaciones familiares |
| Financieros | Contratos, cuotas, medios de pago | Riesgo de fraude y exposición económica |
| Documentos | Certificados, autorizaciones, actas | Contienen varios de los datos anteriores a la vez |
El tratamiento legal de los datos de personas fallecidas varía entre países, pero los datos de las familias y responsables sí son datos personales de personas vivas, y en la práctica ambos conviven en los mismos documentos.
El marco legal en Latinoamérica
La región ha avanzado en protección de datos personales en los últimos años. Algunas de las normas de referencia son:
- Chile: Ley 19.628 sobre protección de la vida privada y la Ley 21.719, que moderniza el régimen de protección de datos personales y crea una agencia especializada, con entrada en vigencia diferida.
- México: Ley Federal de Protección de Datos Personales en Posesión de los Particulares.
- Colombia: Ley 1581 de 2012 y su reglamentación.
- Perú: Ley 29733 de Protección de Datos Personales.
- Argentina: Ley 25.326 de Protección de los Datos Personales.
- Uruguay: Ley 18.331 de Protección de Datos Personales.
Aunque cada ley tiene particularidades, comparten principios comunes: finalidad, proporcionalidad, seguridad, transparencia y respeto a los derechos de los titulares de los datos. Diseñar la operación sobre esos principios facilita cumplir en varios países a la vez, algo clave para grupos con sedes en distintas jurisdicciones.
Trazabilidad: dos conceptos que se complementan
Trazabilidad operacional
Responde a qué pasó con un caso: cada hito de un servicio, cada cambio de estado de un espacio, cada traspaso en una cadena de custodia. Es la base para dar certeza a las familias y para reconstruir cualquier caso.
Auditoría de accesos y cambios
Responde a quién hizo qué con la información: quién consultó un expediente, quién modificó un dato, cuándo y desde dónde. Es la base para detectar usos indebidos y demostrar control ante una fiscalización o un reclamo.
Prácticas concretas de protección
- Minimizar: recopila solo los datos que cada proceso necesita. Un dato que no se guarda no se puede filtrar.
- Declarar la finalidad: informa a las familias para qué se usan sus datos y usa los datos solo para eso.
- Acceso por rol: cada persona ve lo que su función requiere. No todos necesitan ver causas de defunción o información de pago.
- Autenticación sólida: cuentas personales (nunca compartidas), contraseñas robustas y doble factor en accesos críticos.
- Cifrado y respaldos: información cifrada en tránsito y en reposo, con respaldos probados periódicamente.
- Retención definida: cuánto tiempo se guarda cada tipo de dato y qué se hace después, considerando obligaciones legales de conservación.
- Proveedores bajo control: contratos que establezcan obligaciones de confidencialidad y seguridad con quienes procesan datos por cuenta de la organización.
- Respuesta a incidentes: un procedimiento para detectar, contener, evaluar y, cuando corresponda, notificar una brecha de seguridad.
Riesgos cotidianos que suelen pasarse por alto
- Documentos de familias enviados y guardados en chats personales de mensajería.
- Planillas con datos completos compartidas por correo o en carpetas abiertas.
- Usuarios de exfuncionarios que siguen activos.
- Contraseñas compartidas entre varias personas de un mismo turno.
- Documentos físicos con datos sensibles sin resguardo.
Checklist de protección y trazabilidad
- Inventario de qué datos se recopilan, dónde se guardan y para qué.
- Perfiles de acceso por rol revisados periódicamente.
- Registro de auditoría de consultas y cambios en información sensible.
- Bajas de usuarios inmediatas cuando una persona deja la organización.
- Política de retención y eliminación documentada.
- Contratos de confidencialidad con proveedores.
- Procedimiento de respuesta a incidentes conocido por el equipo.
- Canal para que las personas ejerzan sus derechos sobre sus datos.
Cómo lo abordamos en MEMORA360
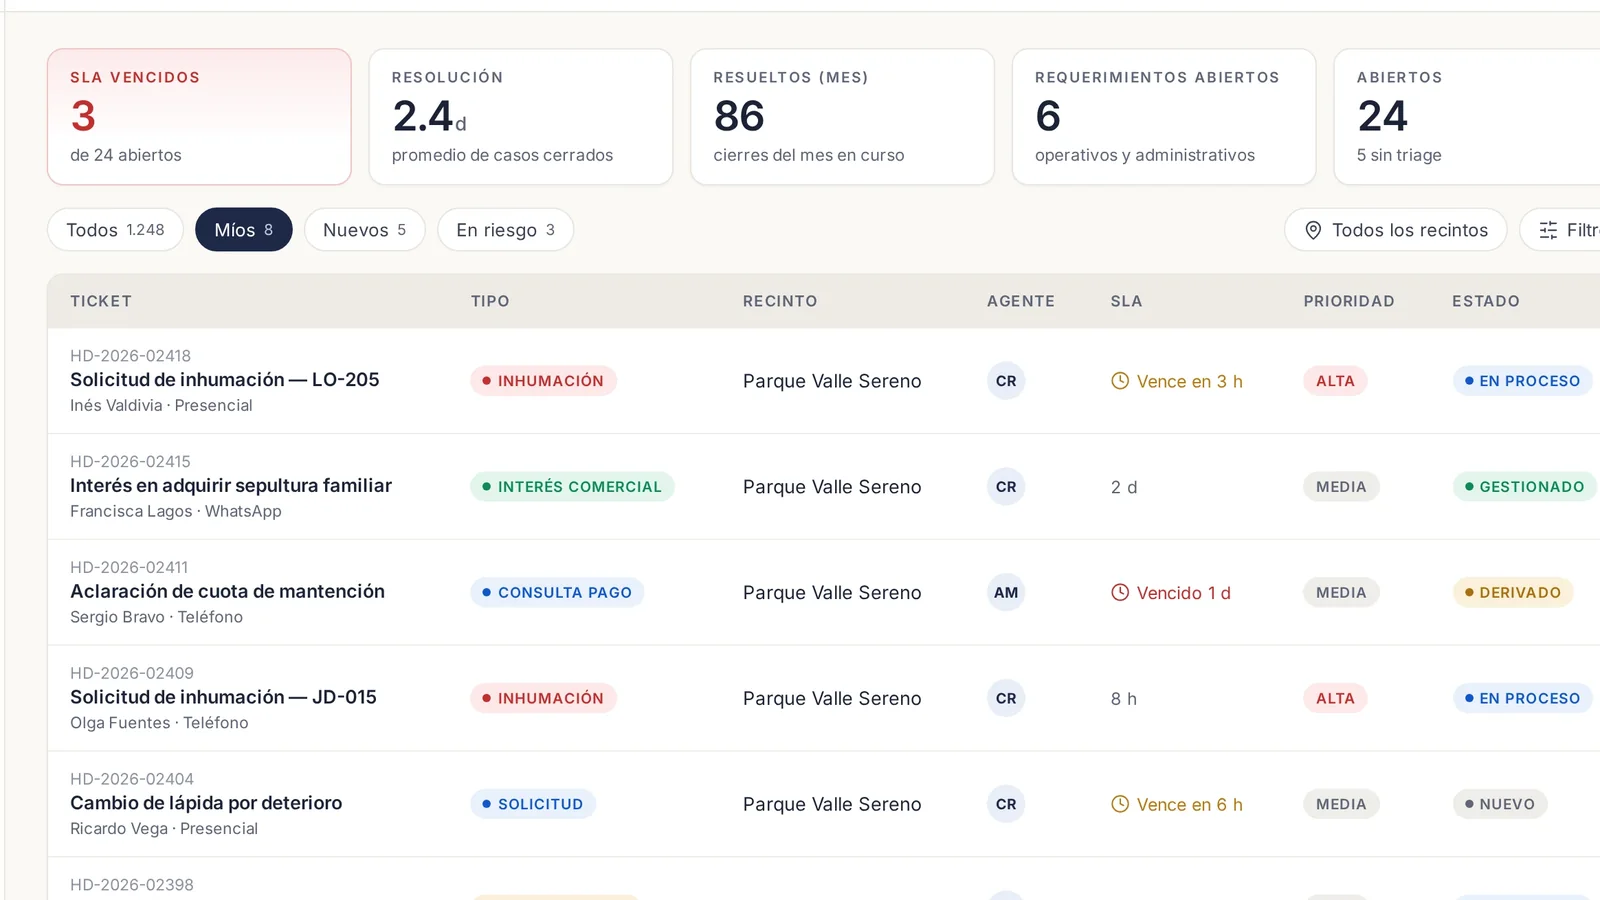
MEMORA360 concentra la información de servicios, espacios, contratos y custodia en una plataforma con perfiles por rol e historial de auditoría operacional, en lugar de dispersarla en planillas, correos y chats. Así cada organización puede limitar quién ve qué, reconstruir cualquier caso y demostrar control sobre la información que las familias le confían.
Preguntas frecuentes
¿Qué datos personales maneja una funeraria?
Datos de identificación de la persona fallecida y de su familia, datos de contacto, relaciones de parentesco, información de salud como la causa de defunción, documentos legales y datos financieros asociados a contratos y pagos.
¿Qué leyes de protección de datos aplican en Latinoamérica?
Cada país tiene su propia normativa; entre otras, la Ley 19.628 y la Ley 21.719 en Chile, la ley federal de datos personales en posesión de particulares en México, la Ley 1581 de 2012 en Colombia, la Ley 29733 en Perú, la Ley 25.326 en Argentina y la Ley 18.331 en Uruguay. Conviene revisar con asesoría legal las obligaciones vigentes en cada país donde se opera.
¿Qué es un registro de auditoría?
Es el historial de quién consultó o modificó la información, qué hizo y cuándo. Permite detectar usos indebidos, reconstruir cambios y demostrar control sobre los datos ante reclamos o fiscalizaciones.